Data Recovery Heroes.
Recovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoRecovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoWestern Digital implementa encryption ( denominata smartware ) sui propri hard drive USB di tipo retail, come MYBook e MY Passport.
Le ragioni di questa scelta tecnica risiedono nel fatto che I dischi western digital dispongono di una utility specifica per proteggere i dati con una password gestita dalla utility integrata WD Unlock.

I drive installati negli enclosure MYBook vengono criptati internamente a livello Hardware e decryptati on the fly semplicemente collegando il disco al computer utilizzando la porta USB.
Quindi, un drive WD benchè nativamente criptato puo' essere acceduto per la lettura dei dati semplicemente collegandolo al computer.
Se l'utente intendesse applicare una password di protezione al disco, deve eseguire l'utility WD Unlock per impostare una password di accesso ai dati.
In una posizione specifica del disco, variabile in base al tipo di controller Installato sulla scheda USB, viene posizionata un contenitore per la chiave di encryption, che normalmente è decriptato.
L'applicazione della chiave di protezione con WD Unlock protegge il contenitore e inibisce la "lettura della chiave" a chiunque non disponesse della chiave stessa.
Sebbene tale applicazione di encryption possa sembrare una soluzione "interessante" l'utilizzo di tale sistema risulta essere molto problematico e rischioso, in quanto il contenitore delle chiavi viene posizionato su un singolo settore LBA, che potrebbe essere soggetto a degrado, pena l'impossibilità di poter recuperare la chiave principale e decodificare i dati.
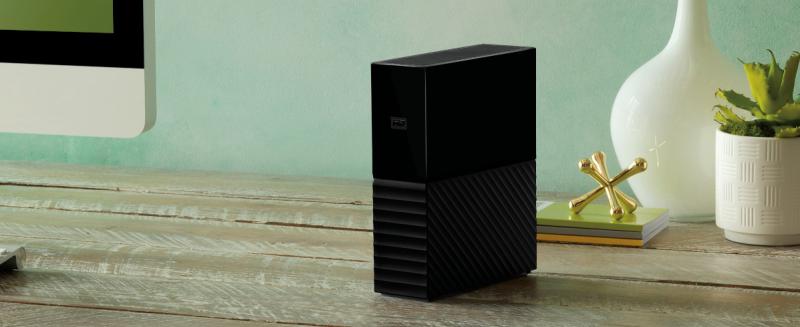
Un caso molto diffuso è la rottura dell'adattatore USB inserito nell'enclosure del MYBook.
Un corto circuito o un problema elettrico possono danneggiare la scheda esterna e rendere impossibile l'accensione del Disco.
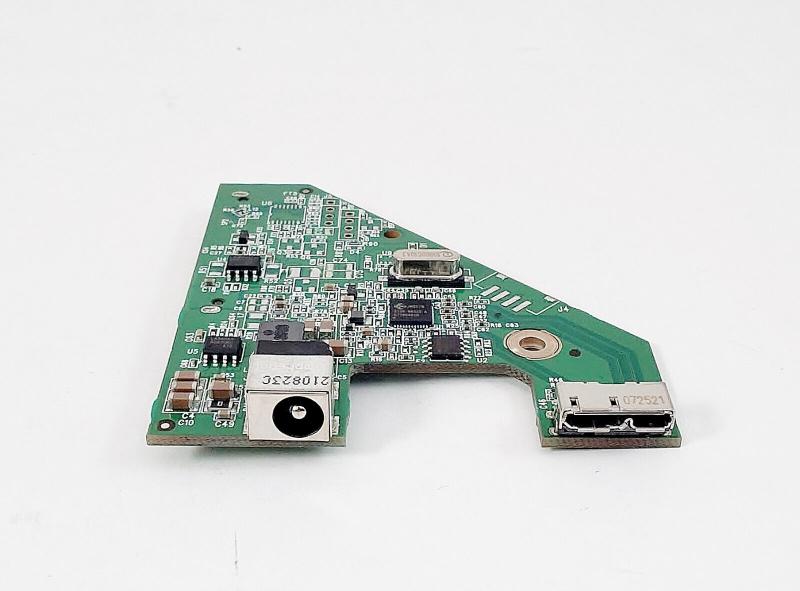
Tipico comportamento di fronte al mancato avvio del disco, è quello di smontare il Mybook e posizionare il disco in un altro adattatore USB.
Il risultato è che Windows non sarà in grado nè di leggere le partizioni nè di leggere i dati, e proporrà all'utente di formattare il disco in quanto non inizializzato.
Il risultato di mancato accesso ai dati è naturale, in quanto all'interno del MYBook il controller si occupa di decriptare automaticamente i settori del disco, mentre in assenza del controller specifico la decryption è impossibile.
Western Digital utilizza diversi tipi di integrati sui propri MYBook ed ogni integrato ha le sue peculiarità ed un tipo di Chiavi differenti in posizioni differenti.
Per poter identificare il tipo di controller è necessario verificare il codice stampato sul Chip Principale presente sulla scheda smartware
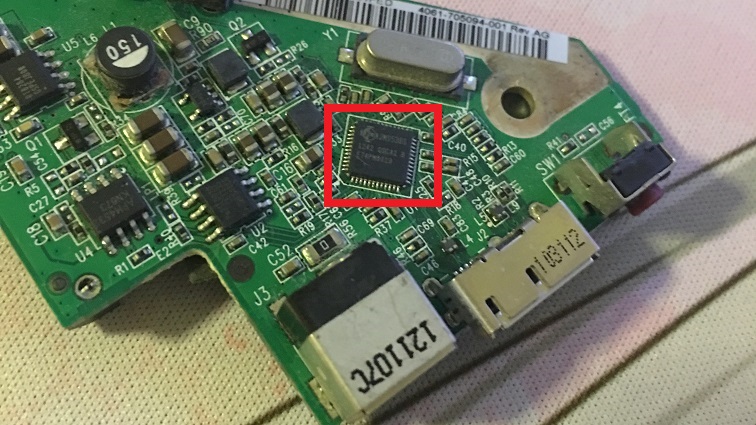
Implementazioni WD Disponibili su WD MYBook
| JMicron | JMS538S | Intel 8051 based |
| JMicron | JMS569 | Intel 8051 based |
| Symwave | SW6316 | Motorola M68k |
| Initio | INIC-1607E | Intel 8051 based |
| Initio | INIC-3608 | ARC 600 based |
| PLX Technology | OXUF943SE | ARM7 |
Come accennato precedentemente, per poter decriptare e recuperare i dati da un MyBook è fondamentale la localizzazione ed il dump del contenitore delle chiavi, denominato KEK che a sua volta è criptato.
Se l'utente non ha impostato password la DEK, la chiave principale sarà la stessa per tutte le devices.
Il codice da compilare in ambiente posix consente la creazione della password KEK.
Nei casi in cui non sia impostata alcuna password è necessario utilizzare la password di default:
03141592653589793238462643383279fcebea6d9aca7686cdc7b9d9bcc7cd86
/* compile with gcc -o wd_kdf -lssl -lcrypto */
#include <stdio.h>#include <string.h>#include <iconv.h>#include <openssl/evp.h>#include <errno.h>
int main(int argc, char *argv[]) {
#if (OPENSSL_VERSION_NUMBER < 0x10100000L) EVP_MD_CTX mdctx;#else EVP_MD_CTX *mdctx = EVP_MD_CTX_new();#endif char *password, *password_copy; char *md_value, *md_value_copy; int md_len, i; size_t pwlen, pwlen_copy, pwlen2; iconv_t cd; const char *salt = "WDC.";
pwlen = strlen(argv[1]) + 4; password = malloc (pwlen+1); password_copy = password; strcpy (password, salt); strcat (password, argv[1]); pwlen_copy = pwlen;
cd = iconv_open ("UTF-16LE", "UTF-8"); md_value = malloc (EVP_MAX_MD_SIZE); md_value_copy = md_value; md_len = iconv (cd, &password_copy, &pwlen_copy, &md_value_copy, &pwlen2); iconv_close (cd); md_len = md_value_copy - md_value;
OpenSSL_add_all_digests();
for (i=0;i<1000;i++) {#if (OPENSSL_VERSION_NUMBER < 0x10100000L) EVP_MD_CTX_init(&mdctx); EVP_DigestInit_ex(&mdctx, EVP_sha256(), NULL); EVP_DigestUpdate(&mdctx, md_value, md_len); EVP_DigestFinal_ex(&mdctx, md_value, &md_len); EVP_MD_CTX_cleanup(&mdctx);#else EVP_DigestInit_ex(mdctx, EVP_sha256(), NULL); EVP_DigestUpdate(mdctx, md_value, md_len); EVP_DigestFinal_ex(mdctx, md_value, &md_len);#endif }#if (OPENSSL_VERSION_NUMBER >= 0x10100000L) EVP_MD_CTX_free(mdctx);#endif
for(i = 0; i < md_len; i++) printf("%02x", md_value[i] & 0xff); printf("\n"); return 0; }
Lo stesso codice puo' essere utilizzato per creare uno script di brute force per decriptare una DEK di cui non si conosce la password.
La tabella mostra la posizione in settori della DEK per il controller JMicron JMS538S
Per la localizzazione ed il dump è necessario utilizzare un editor esadecimale con accesso alla device disco.
| 500GB | 976769056 |
| 750GB | 1465143328 |
| 1TB | 1953519648 |
| 1.5TB | 2930272288 |
| 2TB | 3907024928 |
| 3TB | 5860528160 |
| 4TB | 7814031392 |
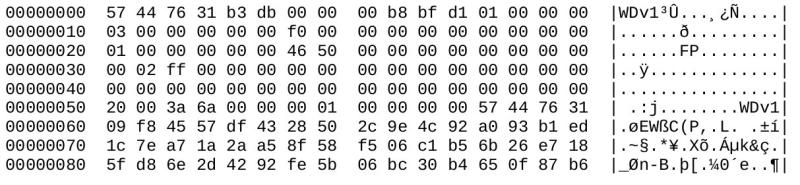
Nel seguente esempio dal drive "sdc" da 4 TB viene eseguito il dump di 512 bytes per ottenere la DEK.
dd if=/dev/sdc bs=512 skip=7814031392 count=1 of=kb.bin
Il Chip JMS538S richiede l'inversione di tutti i bytes della KEK e successivamente una decryption:
cat kek.hex | grep -o .. | tac | echo "$(tr -d '\n')" > kek1.hex
for i in `seq 0 31`; do
dd if=kb.bin bs=16 count=1 skip=$i status=none | \
xxd -p | grep -o .. | tac | echo "$(tr -d '\n')" | \
xxd -p -r >> kb1.bin
done
openssl enc -d -aes-256-ecb -K `cat kek1.hex` \
-nopad -in kb1.bin -out kb2.bin
for i in `seq 0 31`; do
dd if=kb2.bin bs=16 count=1 skip=$i status=none | \
xxd -p | grep -o .. | tac | echo "$(tr -d '\n')" | \
xxd -p -r >> kb3.bin
done
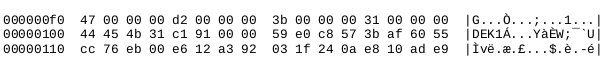
Estrazione della Chiave dal Flusso Contenente la DEK:
dd if=kb3.bin bs=1 skip=268 count=16 of=dek0.bin status=nonedd if=kb3.bin bs=1 skip=288 count=16 status=none >> dek0.bin
Infine convertiamo in esadecimale e Byte Swap per estrarre la DEK:xxd -p -c 32 dek0.bin | grep -o .. | tac | echo "$(tr -d '\n')" > dek.hex
E finalmente eseguiamo la creazione dei layers cryptati per arrivare al disco decriptato:
echo | sudo cryptsetup -d - -c rev16-ecb create wd-layer1 /dev/sdccat dek.hex | xxd -p -r | sudo cryptsetup -d - --hash=plain --key-size=256 -c aes-ecb create wd-layer2 /dev/mapper/wd-layer1echo | sudo cryptsetup -d - -c rev16-ecb create wd /dev/mapper/wd-layer2
La tabella mostra la posizione in settori della DEK per il controller Symwave 6316
Per la localizzazione ed il dump è necessario utilizzare un editor esadecimale con accesso alla device disco.
| 500GB | 976770435 |
| 750GB | 1465144707 |
| 1TB | 1953521027 |
| 1.5TB | 2930273667 |
| 2TB | 3907026307 |
| 3TB | 5860529539 |
| 4TB | 7814032771 |
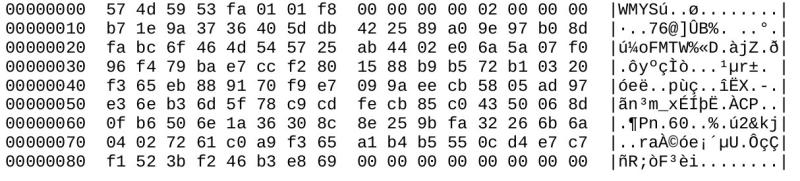
sudo dd if=/dev/sdc bs=512 skip=3907026307 count=1 of=kb0.bin
Nei controller SW6313 sono disponibili 2 tipi di encryption visibili alla prima riga della DEK:
ECB Encryption
57 4d 59 53 fa 01 01 f8 00 00 00 00 02 00 00 00
XTS Encryption
57 4d 59 53 3e 67 01 f8 02 00 00 00 02 00 00 00
La complessità tecnica della procedura su SYMWAVE necessita di una sessione tecnica a parte in quanto sono necessarie compilazioni di moduli kernel per decriptare il drive WD.
La tabella mostra la posizione in settori della DEK per il controller INIC 1607E
Per la localizzazione ed il dump è necessario utilizzare un editor esadecimale con accesso alla device disco.
| 500GB | 976769032 |
| 750GB | 1465143304 |
| 1TB | 1953519624 |
| 1.5TB | 2930272264 |
| 2TB | 3907024904 |
| 3TB | 5860528136 |
| 4TB | 7814031368 |
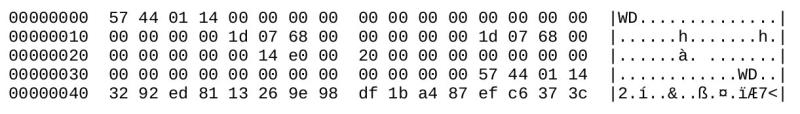
La complessità tecnica della procedura su INIC necessita di una sessione tecnica a parte in quanto sono necessarie compilazioni di moduli kernel per decriptare il drive WD.
La tabella mostra la posizione in settori della DEK per il controller PLX OXUF943SE
Per la localizzazione ed il dump è necessario utilizzare un editor esadecimale con accesso alla device disco.
| 500GB | 976774016 |
| 750GB | 1465148288 |
| 1TB | 1953524608 |
| 1.5TB | 2930277248 |
| 2TB | 3907029888 |
| 3TB | 5860533120 |
| 4TB | 7814036352 |
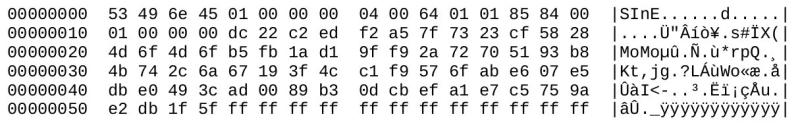
La complessità tecnica della procedura su PLX necessita di una sessione tecnica a parte in quanto sono necessarie compilazioni di moduli kernel per decriptare il drive WD.
I Drive WD MYBook implementano nativamente un sistema di Encryption Hardware per la gestione di una eventuale password utente.
Benchè la password interna hardware rimanga immutata, il contenitore DEK viene criptato consentendo la modifica del passcode senza la necessità di decriptare e criptare il drive completamente.
La DEK viene posizionata in modo diverso in base alla implementazione di controller, che utilizza metodi di rotazione dei dati e cifrature differenti in base al modello.
Il tallone di achille di questa implementazione è proprio la DEK, posizionata in un singolo settore del disco, che potrebbe danneggiarsi a causa di corruzioni magnetica e rendere il drive irrecuperabile.
In tutti i casi di implementazione SmartWare, è assolutamente sconsigliato rimuovere il drive dall'enclosure per collegarlo ad un altro adatattore, in quanto il drive è completamente cifrato e potrebbe essere inizializzato per errore.
Contatta il nostro call center o inviaci una richiesta di assistenza a info@recoveryitalia.it. I nostri esperti sono a tua completa disposizione per una consulenza gratuita.

Mai sottovalutare l?importanza di una rimozione sicura di un dispositivo di memoria, perchè lo shock che si crea non è da sottovalutare. Se stiamo parlando di recupero dati dopo mancata rimozione sicura di un Wd My Book significa che il nostro hard disk esterno ha subito uno shock.

Recupero dati da un hard disk Western Digital WD20NMVW che dopo una caduta ha smesso di funzionare; tentata una copia dati non riuscita a causa del blocco definitivo dell'hard disk.
Recuperare dati da hard disk Western Digital WD10TMVW esterno che blocca i pc a cui viene collegato. L'hard disk emette rumori anomali quando si collega; il pc inizialmente parte in maniera regolare poi si blocca, come tutti i pc a cui viene connesso.
Abbiamo messo a confronto un hard disk Western Digital My Book con una unità SSD Samsung, vediamo quali sono le caratteristiche di entrambi, e in quali casi è opportuno prediligere l?una rispetto all?altra.
Hai collegato il tuo disco esterno WD My Passport al computer Windows o MacOS come fai regolarmente e senti dei rumori sospetti? Vediamo più nel dettaglio quali sono le cause e soprattutto, considerando il rischio di guasti e malfunzionamenti, cosa fare per poter recuperare i file conservati sull?unità esterna.
Formattare per errore una card è un errore comune e recuperare i dati utilizzando programmi per il recupero è molto semplice. Ma cosa accade se i file che dobbiamo salvare risultano essere frammentati ?
La sostituzione di un disco danneggiato in un NAS QNAP comporta la ricostruzione ( rebuild ) del RAID. In molti casi la procedura puo interrompersi o non rendere disponibile il volume e i dati.
In questo caso affrontiamo un nuovo tipo di attacco specifico per NAS Synology dove gli attaccanti hanno avuto accesso privilegiato al sistema e occultato il volume dati
Durante uno shooting è possibile che card possano essere invertite ed utilizzate o formattare per errore. E' possibile recuperarare un girato parzialmente sovrascritto in una sd card ?
Sedi Operative
Procedura recupero dati
Richiesta Pickup
Richiesta Assistenza
Listino Prezzi
Preventivo ON LINE
Contatto
Privacy Policy
Recupero dati da Qualsiasi Device
Hard Disk Drive
Hard Disk USB
Pen Drive USB
Enterprise Servers
Sistemi RAID
NAS & DAS
Cellulari e Smartphone
Mobile Data Rescue
WhatsApp Data Recovery
iPhone Data Recovery
Challenger Rocket
Challenger PCI Board
DATA RECOVERY SERVICE SRL
Via del Fosso Centroni, 4 Roma (RM)
PIVA.: 14931361001
Via del fosso centroni, 4
00118 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
 METRO A ANAGNINA
Via Attilio Regolo 19
00192 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
METRO A LEPANTO
Via Dante, 16
21221 Milano
Call Center 39 02 00611518
Email: info@recoveryitalia.it
METRO M3 MISSORI