Data Recovery Heroes.
Recovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoRecovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoIl lockbit 5.0 è tornato e fa paura ?
You have been attacked by LockBit 5.0 - the fastest, most stable and immortal ransomware since 2019
We are the oldest extortion gang on the planet and nothing is more important to us than our reputation. We are not a politically motivated group and want nothing but financial rewards for our work. If we defraud even one client, other clients will not pay us. In 5 years, not a single client has been left dissatisfied after making a deal with us. If you pay the ransom, we will fulfill all the terms we agreed upon during the negotiation process. Treat this situation simply as a paid training session for your system administrators, because it was the misconfiguration of your corporate network that allowed us to attack you. Our pentesting services should be paid for the same way you pay your system administrators' salaries. You can get more information about us on wikipedia https://en.wikipedia.org/wiki/LockBit
E infine il messaggio recita:
Don't go to the police or the FBI for help and don't tell anyone that we attacked you. They will forbid you from paying the ransom and will not help you in any way, you will be left with encrypted files and your business will die.
In questo caso l'attacco ha avuto impatto sia sul datastore vmware che sui backup veeam posizionati su NAS.
La tipologia di encryption adottata è caratterizzata da long stripes che colpiscono in modo efficace sia le VM flat presenti nel server vmware che i file di backup vib e vbk.
Rileviamo che gli attacchi sono molto sofisticati e le macchine che vengono colpite mentre windows è operativo subiscono un attacco preciso e letale con una attenzione specifica alla distruzione per sovrascrittura delle copie shadow, rendendole recuperabili ma senza contenuti.
Tutti i file di media dimensione come i file condivisi o database inferiori a 1GB subiscono una encryption totale senza possibilità di alcun intervento nè di roll-back transazionale nè di analisi forense.
I file VBK e VIB risultano essere tutti compromessi in tutte le zone fondamentali dove insistono i metadati, rendendole completamente inutilizzabili.
Sebbene i backup veeam siano estremamente sensibili a qualsiasi alterazione dei metadati o dei blocchi compressi, e non ci siano possibilità di eseguire una fix o una estrazione dati da un file criptato da Lockbit 5.0 è importante sapere che anche se il file di veeam risulta corrotto/troncato o inutilizzabile ci sono strategie di recovery possibili.
Essendo i file di backup di Virtual Machine di dimensioni molto estese, è comune che l'encryption non sia applicata su tutto il file, ma sapientemente localizzata in posizioni strategiche, questo per garantire una alta velocità del processo distruttivo ed evitare che eventuali monitoraggio IO o intervento sistemistico possano interrompere il processo di attacco rendendo vano lo sforzo dell'organizzazione criminale.
Il processo di attacco per essere efficace DEVE essere necessariamente veloce e molto preciso per non lasciare alcuna possibilità ad un intervento di disaster recovery.
Un approccio tipico di uno specialista è certamente quello di virtualizzare l'array ( se il NAS è sviluppato in configurazione multidisco ) e analizzare la partizione per localizzare elementi cancellati come iNodes con tool specializzati.
E' importante notare che durante l'attacco tutti i file vengono criptati dal ransomware e la scrittura viene applicata on-stream, quindi la ricerca di elementi cancellati con tool di data recovery non ha alcuna efficacia.
E' tuttavia una strategia plausibile e spesso efficace, analizzare il file system per localizzare iNodes cancellati nel caso in cui venga applicata una policy di backup che preveda la cancellazione di quelli obsoleti.
Se la pianificazione del backup su nas prevede la cancellazione dei dataset precedenti, ovviamente per liberare spazio su disco, è possibile che backup obsoleti possano essere ancora presenti nello storage.
In questi casi con un po di fortuna è possibile localizzare uno o più vbk cancellati utilizzando le informazioni presenti nel Journal EXT4.
I file cancellati e delocalizzati è possibile che abbiano subito parziale sovrascrittura o danneggiamento di metadati, ma in una situazione di attacco come quella del Lockbit 5 sarebbe il male minore.
Sebbene i File Veeam siano estremamente delicati e la perdita di qualità di un singolo settore logico potrebbe invalidare l'estrazione dei dati con i tool distribuiti da Veeam, Esistono strumenti come VBK Studio che consentono il recovery dei contenuti anche in seguito ad una corruzione vasta del file.
Nel caso del recupero eseguito su Lockbit 5.0 un backup di veeam di circa 90 GB risultava essere colpito dall'attacco in modo severo, ma non sistematico e ciclico. Sebbene infatti i primi oggetti presenti nel backup fossero inutilizzabili, la maggior parte delle virtual machine presenti nel file disponeva di metadati di qualità associabili al BlockStore che fortunatamente risultava in ottimo stato.
Essendo la distribuzione dei blocchi lineare rispetto gli elementi di cui eseguire il backup, l'impatto risultava essere stato localizzato solo su una virtual machine contenente il sistema operativo, lasciando le altre in perfetto stato.
Il processo di recupero si svolge in 4 fasi:
Un FIle Veeam con strutture e metadati corrotto puo' essere riparato eseguendo una analisi di tutti i blocchi e una ricostruzione virtuale di Slots e Blockstore.
Aprite il file vbk corrotto con VBK Studio e lasciate che l'analisi e la ricognizione dei blocchi sia completa.
Durante l'analisi è possibile visualizzare in tempo reale lo stato dei blocchi scansionati.
Uno scenario tipico è la visualizzazione di blocchi verdi consecutivi, che rappresentano i chunk compressi di veeam.
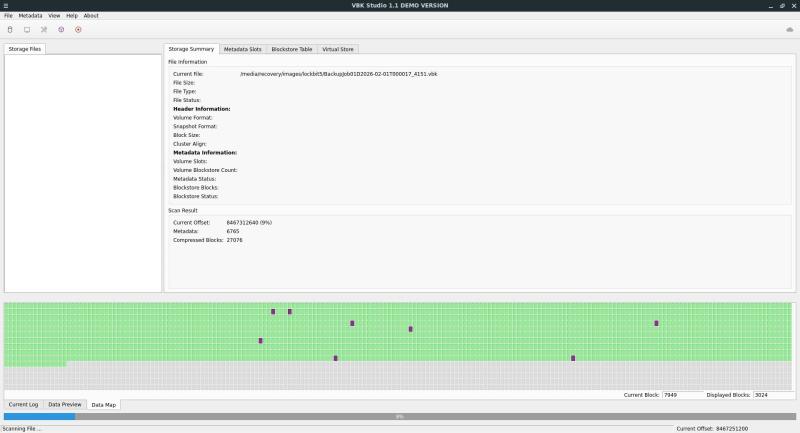
Al termine dell'analisi VBK Studio analizzerà i risultati e ricostruirà le root dei file ancora disponibili.
E' importante esaminare gli Elementi Metadati Fondamentali come gli Slots e Il Blockstore Virtuale.
Queste informazioni sono essenziali per valutare lo stato di recuperabilità degli elementi contenuti e recuperabili dal file veeam danneggiato.
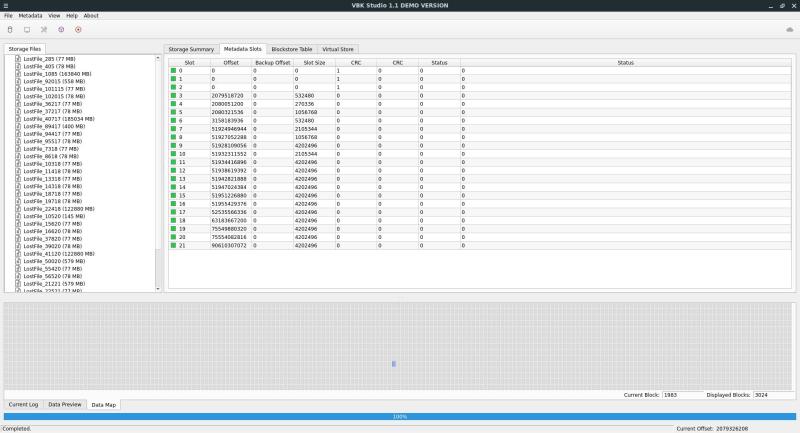
Il blockstore presentato è di tipo virtual, ovvero essendo la mappatura principale danneggiata è stato ricostruito utilizzando le celle del blockstore ottenute per analisi e non per indice principale.
Tale condizione potrebbe limitare la qualità di alcuni file presenti nel VBK Originale.
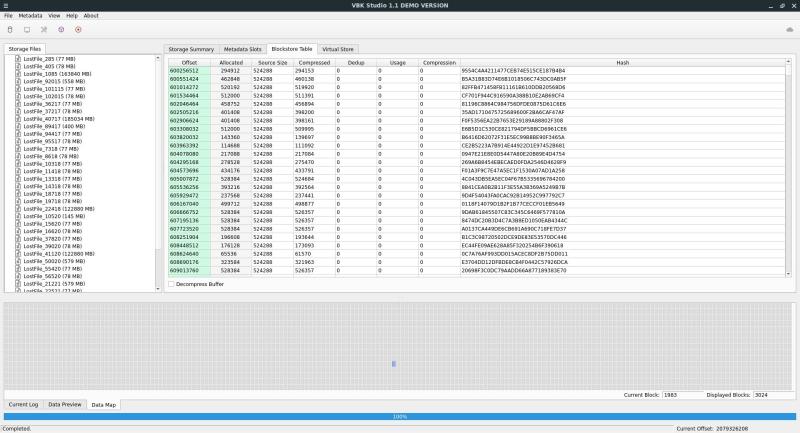
Le root presentate possono essere identificate per dimensione e naturalmente i nodi di grandi dimensioni corrisponderanno alle vmdk presenti nel backup.
Fare click su uno dei file persi visualizzati per ricostruire la mappatura e le posizioni del file originale.
Al termine del processo di ricompilazione dei blocchi è possibile analizzare la blockmap e valutare lo stato di recuperabilità della vm originale.
Lo stato di qualità del recupero della VM è dipendente da 2 elementi :
Nella Vista "File System" è possibile esplodere i contenuti della Virtual Machine se il Master Boot Record risulta disponibile sarà possibile aprire l'elenco delle partizioni.
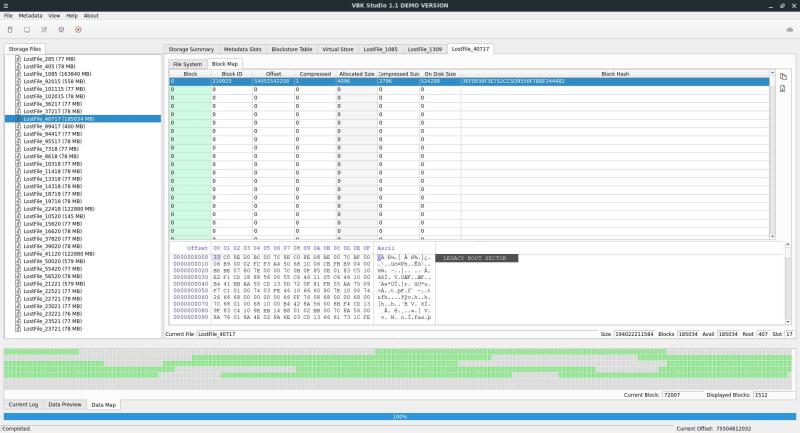
Nei casi in cui i blocchi associati agli elementi di boot non fossero disponibili per l'analisi visiva in quanto corrotti il vmdk puo 'essere comunque estratto utilizzando la sequenza presente nella BlockMap.
Per eseguire il dump del flusso associato alla vmdk fare click su "save file" per estrarre il file raw.
Una successiva analisi con tool per recupero file potrà restituire strutture e file secondo la qualità espressa dal BlockStore.
Gli attacchi prodotti dai ransomware moderni come il Lockbit 5 sono incredibilmente precisi ed efficaci. L'attacco non lascia alcuna possibilità di recupero di fronte ad un attacco diretto sulle virtual machines. Gli elementi dati chiave vengono danneggiati senza alcuna possibilità di ricorrere a copie shadow o intercettare elementi utili cancellati in precedenza.
I backup veeam dove presenti possono rappresentare una risorsa preziosa e anche se colpiti dall'attacco possono restituire risultati sorprendenti.
Contatta il nostro call center o inviaci una richiesta di assistenza a info@recoveryitalia.it. I nostri esperti sono a tua completa disposizione per una consulenza gratuita.
I File Veeam sono strategici per la vita di una azienda e rappresentano la posizione di restore per il recovery delle infrastrutture in seguito a crash del datacenter.Tuttavia è possibile che possano non funzionare a causa di corruzione disco o attacco Ransomware.
Il ransomware BEAST afferma di essere il più veloce, stabile e invulnerabile tra i ransomware in circolazione. E' Davvero invincibile ? in questo articolo analizziamo la tipologia di attacco e la strategia di Data Recovery.
I NAS QNAP Implementano una gestione dei volumi logici LVM2 fuori standard. I metadati che gestiscono la posizione dei Blocchi Vengono posizionati su un volume dedicato la cui corruzione puo' portare alla perdita definitiva dei dati.In questo articolo analizziamo un Layout Thin e illustriamo il metodo di riparazione e recupero dei dati.
Formattare per errore una card è un errore comune e recuperare i dati utilizzando programmi per il recupero è molto semplice. Ma cosa accade se i file che dobbiamo salvare risultano essere frammentati ?
La sostituzione di un disco danneggiato in un NAS QNAP comporta la ricostruzione ( rebuild ) del RAID. In molti casi la procedura puo interrompersi o non rendere disponibile il volume e i dati.
In questo caso affrontiamo un nuovo tipo di attacco specifico per NAS Synology dove gli attaccanti hanno avuto accesso privilegiato al sistema e occultato il volume dati
Durante uno shooting è possibile che card possano essere invertite ed utilizzate o formattare per errore. E' possibile recuperarare un girato parzialmente sovrascritto in una sd card ?
Sedi Operative
Procedura recupero dati
Richiesta Pickup
Richiesta Assistenza
Listino Prezzi
Preventivo ON LINE
Contatto
Privacy Policy
Recupero dati da Qualsiasi Device
Hard Disk Drive
Hard Disk USB
Pen Drive USB
Enterprise Servers
Sistemi RAID
NAS & DAS
Cellulari e Smartphone
Mobile Data Rescue
WhatsApp Data Recovery
iPhone Data Recovery
Challenger Rocket
Challenger PCI Board
DATA RECOVERY SERVICE SRL
Via del Fosso Centroni, 4 Roma (RM)
PIVA.: 14931361001
Via del fosso centroni, 4
00118 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
 METRO A ANAGNINA
Via Attilio Regolo 19
00192 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
METRO A LEPANTO
Via Dante, 16
21221 Milano
Call Center 39 02 00611518
Email: info@recoveryitalia.it
METRO M3 MISSORI