Data Recovery Heroes.
Recovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoRecovery Italia® può aiutarVi a risolvere con successo qualsiasi caso di perdita di dati.
preventivo immediatoLe VSS o Shadow Copies sono una feature integrata in windows per la gestione transazionale e la storicizzazione delle scritture a blocchi avvenute sulla device disco.
Sebbene molti abbiano la percezione che le VSS siano una semplice copia di file, in realtà rappresentano una copia dei soli settori interessati da un update generico.
Un qualsiasi evento di cancellazione comporta un cambiamento dei record MFT e di INDX ed i settori interessati da tale evento vengono accodati nelle VSS, i metadati, il journal e naturalmente i settori interessati dal file.
Per questa ragione, se si dispone di copie shadow valide, è possibile recuperare file e cartelle cancellate per errore dal computer senza utilizzare alcun sofware di data recovery.
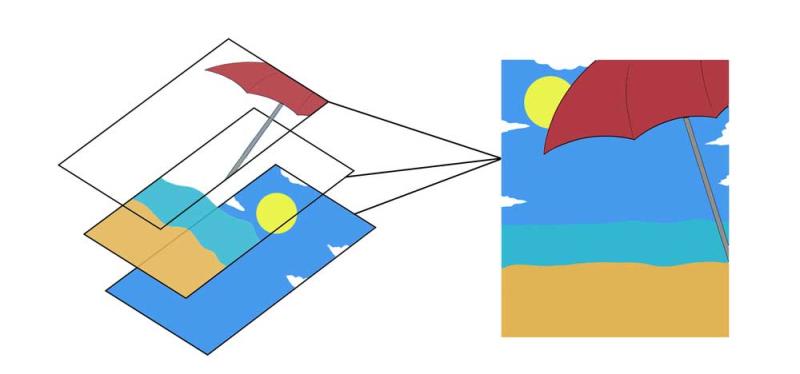
Per rendere efficienti sia le scritture che l'impegno disco , le shadow rappresentano una sequenza di cambiamenti disco gestiti da un "catalog". Il catalog organizza la sequenza delle copie shadow come se fossero dei livelli di Photoshop Sovrapposti.
Ogni layer vss ha una data di creazione, per cui è possibile riuscire a tornare ad una situazione disco precedentemente salvata nelle VSS.
Le VSS sono costituite da una sequenza di store file e da un catalog.
Il catalog è un file di dimensioni ridotte, la cui funzione è gestire la sequenza e lo stato di coalescenza degli elementi store, che sono dedicati alla memorizzazione dei dati.
Windows posizione store e catalog nella cartella nascosta e di sistema "System Volume Information", inaccessibile a livello file e da Windows Explorer anche se siamo amministratori del computer.
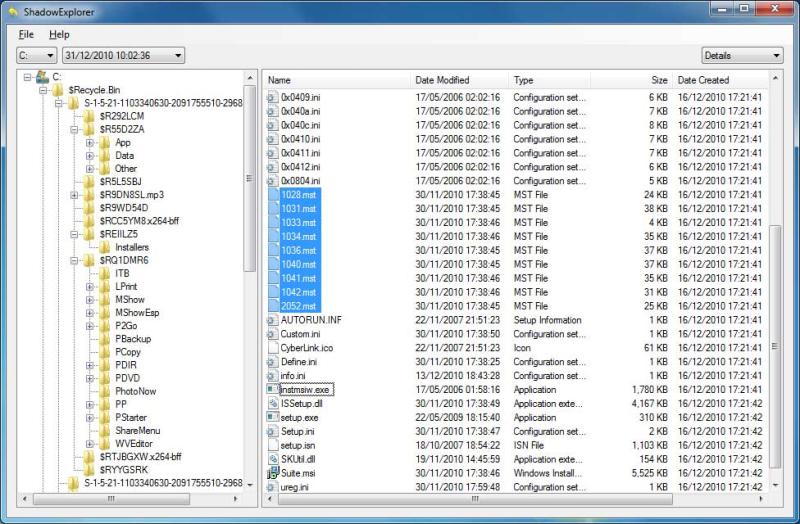
Se desideriamo visualizzare i contenuti degli store di windows è necessario disporre di un software specifico in grado di analizzare e navigare i contenuti delle VSS.
Per windows è possibile utilizzare Windows Shadow Explorer mentre se si sta utilizzando Linux è possibile compilare le librerie realizzate da Joachin Metz disponibili su github
La possibilità di utilizzare e visualizzare le copie shadow presenti nel volume è legata alla loro stato di abilitazione e alla integrità della sequenza degli snapshot.
Essendo file di sistema particolari, non accedibili da file system tradizionale, durante un attacco ransomware le VSS rimangono spesso intatte in quando il virus non ha la capacità di raggiungerle con una api di reiterazione di file system in quanto posizionate in una cartella protetta.
E' purtroppo invece disponibile all'attaccante la possibilità di accedere alle api di windows ed eseguire il comando di cancellazione delle VSS, che causa il detach dal catalog e la cancellazione definitiva dei file di store.
In tutte le versioni di ransomware, a partire dalle prime versioni, il comando di cancellazione delle VSS viene sempre implementato nelle routine di encryption.
Se le VSS sono state cancellate, è molto complesso recuperare il catalog e ricostruirne i records, in quanto rappresentano un formato proprietario e purtroppo la sequenza delle stesse copie è essenziale per la ricostruzione dei dati.
E' comune che in un contesto di data recovery, che non tutte le shadow copies possano essere disponibili, che alcuni store risultino cancellati e non siano recuperabili, che il catalogo non sia recuperabile o che i file di store possano risultare a 0 bytes.
I file degli store sono tipicamente di grandi dimensioni, preferenzialmente non frammentati e sono chiaramente riconoscibili nella cartella "System Volume Information".
Una analisi specifica sui file di store interessati dalla cancellazione, puo' comunque produrre degli ottimi risultati, considerando che nello stesso store sono presenti metadati integri originali del file system prima dell'attacco oltre che offrire la possibilità di recuperare file direttamente dalla copia shadow.
In tutti i casi in cui le informazioni relazionali presenti sul catalog delle shadow copies risultassero essere alterate, o si sia verificato un evento di cancellazione dei file di store, le copie shadow risulteranno essere inutilizzabili benchè recuperabili dal file system.
Nei nostri laboratori è stato realizzato uno strumento specifico in grado di analizzare gli store e localizzare gli store blocks.
Ogni Blocco di Metadati presente negli store implementa una specifica signature ed è identificabile con una ricerca molto semplice.
Analizzando Gli Headers è possibile identificare le sequenze relative agli store blocks e ai relativi record definiti nella struttura descriptor.
A questo punto sarà possibile applicare i blocchi presenti nello store al volume originale secondo gli offset indicati nella struttura del descriptor.
unsigned char vss_signature[8] = {0x6B, 0x87, 0x08,0x38,0x76,0xC1,0x48,0x4e};
struct vshadow_store_block_header
{
    uint8_t identifier[ 16 ];
    uint32_t version;
    uint32_t record_type;
    uint64_t relative_offset;
    uint64_t offset;
    uint64_t next_offset;
    uint8_t unknown1[ 8 ];
    uint8_t unknown2[ 72 ];
};

struct vshadow_block_descriptor
{
    uint64_t data_block_offset;
    uint64_t relative_store_block_offset;
    uint64_t store_block_offset;
    uint32_t flags;
    uint32_t allocation_bitmap;
};
Descriviamo alcuni casi in cui l'utilizzo delle copie shadow è risultato essere determinante per il recovery dei dati.
In questo caso specifico le Virtual Machines VHDX erano localizzate su un volume fisico colpito da un attacco al fine di sabotare delle informazioni aziendali strategiche.
La particolarità di questo caso è nel fatto che il file system risultava essere molto ridotto in quando sul drive erano memorizzati due soli file VHDX di grandi dimensioni.
L'attaccante ha eseguito un comando di formattazione del volume e ricreazione delle stesse virtual machines sullo stesso volume.
Sebbene fossse stata rilevata la presenza dei file VHDX sul file system e corrispondessero alle vm di cui si desiderasse il recovery, tali VM puntavano a blocchi di frammentazioni errati non corrispondenti alle posizioni originali.
Una analisi delle Copie Shadow Cancellate ha consentito la ricostruzione manuale dei record originali e una sovrapposizione manuale delle RUN List ha consentito la localizzazione dei settori associali alle VM Originali consentendone la mappatura delle BAT e la ricostruzione del volume originale.
In un altro caso di attacco Hacker, alcuni server fisici sono stati colpiti da un Ransomware che ne ha danneggiato completamente i file.
Nei server erano state configurati volumi iSCSI remoti localizzati su alcuni NAS QNAP. I server fisici eseguivano regolarmente i backup Windows in formato HYPER-V sui volumi remoti configurati.
Durante l'attacco i volumi iSCSI sono stati identificati e criptati, eseguendo contestualmente la procedura di sistema di cancellazione delle copie shadow.
Una analisi eseguita sul QNAP utilizzato come target iSCSI ha consentito di individuare i file store delle copie shadow cancellati.
Sebbene il drop dei file fosse definitivo e i file risultassero a 0 byte anche in un contesto di analisi forense, una analisi del journal ha consentito la ricostruzione dei frammenti dei file di store e la successiva estrazione.
I file di store sono stati analizzati con un parser in grado di ricostruire le sequenze e sono stati applicati come layer sul volume iSCSI criptato.
All'interno del volume risultavano essere presenti diverse HYPER-V tra le quali una di dimensioni significativa relativa al server Microsoft Exchange.
La conversione delle VM successiva ha restituito finalmente il file di posta elettronica perduti.
Le Copie Shadow di Windows sono implementate da molti anni, ma si conosce poco di questa straordinaria risorsa. Sebbene è stato riscontrato che in tutti gli attacchi hacker vengano attenzionate e ne venga alterato il funzionamento, per le loro caratteristiche operative risultano essere di difficile distruzione, e possono essere utilizzate anche se compromesse in modo grave.
Sebbene funzionino con una infrastruttura molto fragile, e la semplice corruzione del catalog le possa rendere inutilizzabili all'utente, uno specialista è in grado di ottenere informazioni significative sul file system precedente l'evento di cancellazione o sabotaggio, rappresentando una preziosa risorsa in un contesto di analisi forense o attacco informatico.
Contatta il nostro call center o inviaci una richiesta di assistenza a info@recoveryitalia.it. I nostri esperti sono a tua completa disposizione per una consulenza gratuita.

Le Nostre strumentazioni ci permettono di intervenire e recuperare dati da macchine Virtuali, come VmWare, Virtual Box, Hyper- V, e qualsiasi altro modello e qualsiasi ambiente operativo
Vi presentiamo un caso di data recovery dove il ransomware Lockbit ha danneggiato in modo irreparabile i metadati presenti sulle Virtual Machine Hyper-V
Il nuovo attacco da ransomware rhysida interessa ambienti HYPER-V con la cifratura ed il blocco delle virtual machine vhdx. Recovery Italia ha sviluppato un prototipo specializzato per l'analisi e la decryption delle vm
Nel caso di oggi affrontiamo un attacco hacker su NAS Synology in cui l'attaccante ha creato una copia di dati criptati sul NAS per poi cancellare i dati originali
In questo articolo affrontiamo acquisizione forense in remoto di vps server dedicato posizionato in una server farm colpito da attacco Hacker.
Formattare per errore una card è un errore comune e recuperare i dati utilizzando programmi per il recupero è molto semplice. Ma cosa accade se i file che dobbiamo salvare risultano essere frammentati ?
La sostituzione di un disco danneggiato in un NAS QNAP comporta la ricostruzione ( rebuild ) del RAID. In molti casi la procedura puo interrompersi o non rendere disponibile il volume e i dati.
In questo caso affrontiamo un nuovo tipo di attacco specifico per NAS Synology dove gli attaccanti hanno avuto accesso privilegiato al sistema e occultato il volume dati
Durante uno shooting è possibile che card possano essere invertite ed utilizzate o formattare per errore. E' possibile recuperarare un girato parzialmente sovrascritto in una sd card ?
Sedi Operative
Procedura recupero dati
Richiesta Pickup
Richiesta Assistenza
Listino Prezzi
Preventivo ON LINE
Contatto
Privacy Policy
Recupero dati da Qualsiasi Device
Hard Disk Drive
Hard Disk USB
Pen Drive USB
Enterprise Servers
Sistemi RAID
NAS & DAS
Cellulari e Smartphone
Mobile Data Rescue
WhatsApp Data Recovery
iPhone Data Recovery
Challenger Rocket
Challenger PCI Board
DATA RECOVERY SERVICE SRL
Via del Fosso Centroni, 4 Roma (RM)
PIVA.: 14931361001
Via del fosso centroni, 4
00118 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
 METRO A ANAGNINA
Via Attilio Regolo 19
00192 ROMA
Call Center 39 06 98357672
Email: info@recoveryitalia.it
METRO A LEPANTO
Via Dante, 16
21221 Milano
Call Center 39 02 00611518
Email: info@recoveryitalia.it
METRO M3 MISSORI